Unter Fedora 44 konnte trotz korrekt konfiguriertem Netzwerkadapter in der Windows 11 VM keine Internetverbindung hergestellt werden. Die Ursache lag in meinem Fall in einem Konflikt zwischen libvirt und der Firewall-Konfiguration des Fedora-Hosts.
libvirt ist eine Verwaltungs- und Abstraktionsschicht für Virtualisierung unter Linux. Sie übernimmt die Verwaltung virtueller Maschinen, Netzwerke und Speicherressourcen und ermöglicht deren Steuerung über Anwendungen wie Virt-Manager.
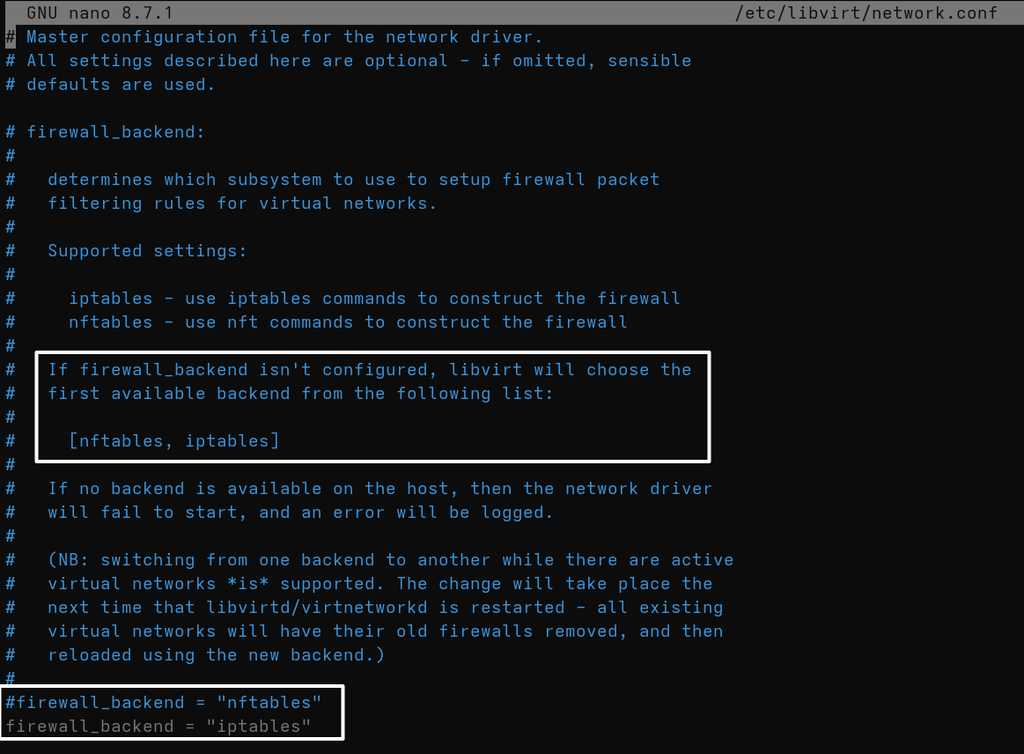
Seit Fedora 41 verwendet libvirt standardmäßig nftables als Firewall-Backend für virtuelle Netzwerke. Dabei erstellt libvirt eigene Firewall-Regeln in einer separaten nftables-Tabelle. Werden Netzwerkpakete durch Regeln anderer Firewall-Anwendungen blockiert, kann dies dazu führen, dass virtuelle Maschinen trotz korrekt eingerichtetem Netzwerk keinen Internetzugriff erhalten.
In meinem Fall ließ sich das Problem durch die Umstellung des Firewall-Backends von nftables auf iptables beheben.
network.conf editieren:
sudo nano /etc/libvirt/network.confZeile hinzufügen oder kommentarzeichen entfernen:firewall_backend = "iptables"
libvirt dienst neustarten:
sudo systemctl restart libvirtdSollte das nicht funktionieren, verweist die Fedora Dokumentation auf den Dienst virtnetworkd
sudo systemctl restart virtnetworkdDas Verhalten ist nicht neu und wird in der Offiziellen Dokumentation auch im Bezug auf Docker Container beschrieben.